Spoofer đổi định danh phần cứng để máy từng bị khoá chơi lại được bằng acc mới. Bài này đi từ lúc chuẩn bị máy tới lúc kiểm tra spoof thành công, theo đúng thứ tự, vì hầu hết lỗi "spoof không ăn" đến từ việc làm thiếu một bước phía trước. Nếu chưa rõ spoofer là gì và có cần không, đọc trước bài Spoofer là gì.
Bước 1: chuẩn bị máy
- Tắt Windows Defender và mọi phần mềm diệt virus khác, kể cả bảo vệ thời gian thực, xem Tắt Windows Defender.
- Tắt Secure Boot trong BIOS, xem Tắt Secure Boot và bật ảo hoá.
- Tắt Core Isolation (Memory integrity), xem Tắt Core Isolation. Một số spoofer đòi tắt cả TPM, trang sản phẩm sẽ ghi.
- Tạm ngưng BitLocker nếu ổ C đang mã hoá, vì spoofer đổi mã phần cứng sẽ làm BitLocker hỏi key khôi phục.
- Cài runtime: Visual C++ Redistributable và .NET theo Cài runtime cần thiết.
Bước 2: dọn dấu vết của lần ban
- Gỡ tool cũ và xoá thư mục của nó.
- Xoá tài khoản game đã bị khoá khỏi máy: đăng xuất, xoá thư mục game trong
%LOCALAPPDATA%và%APPDATA%, xoá cả launcher nếu tài liệu spoofer yêu cầu. - Chạy Cleaner của spoofer nếu có. Với game khoá nặng (Valorant, một số game Trung Quốc), tài liệu có thể yêu cầu cài lại Windows, xem Cài Windows bằng USB.
Bước 3: mua và tải spoofer
- Chọn spoofer đúng game trong danh mục của game đó: Valorant, Delta Force. Xem trạng thái ở bảng Trạng thái trước khi mua.
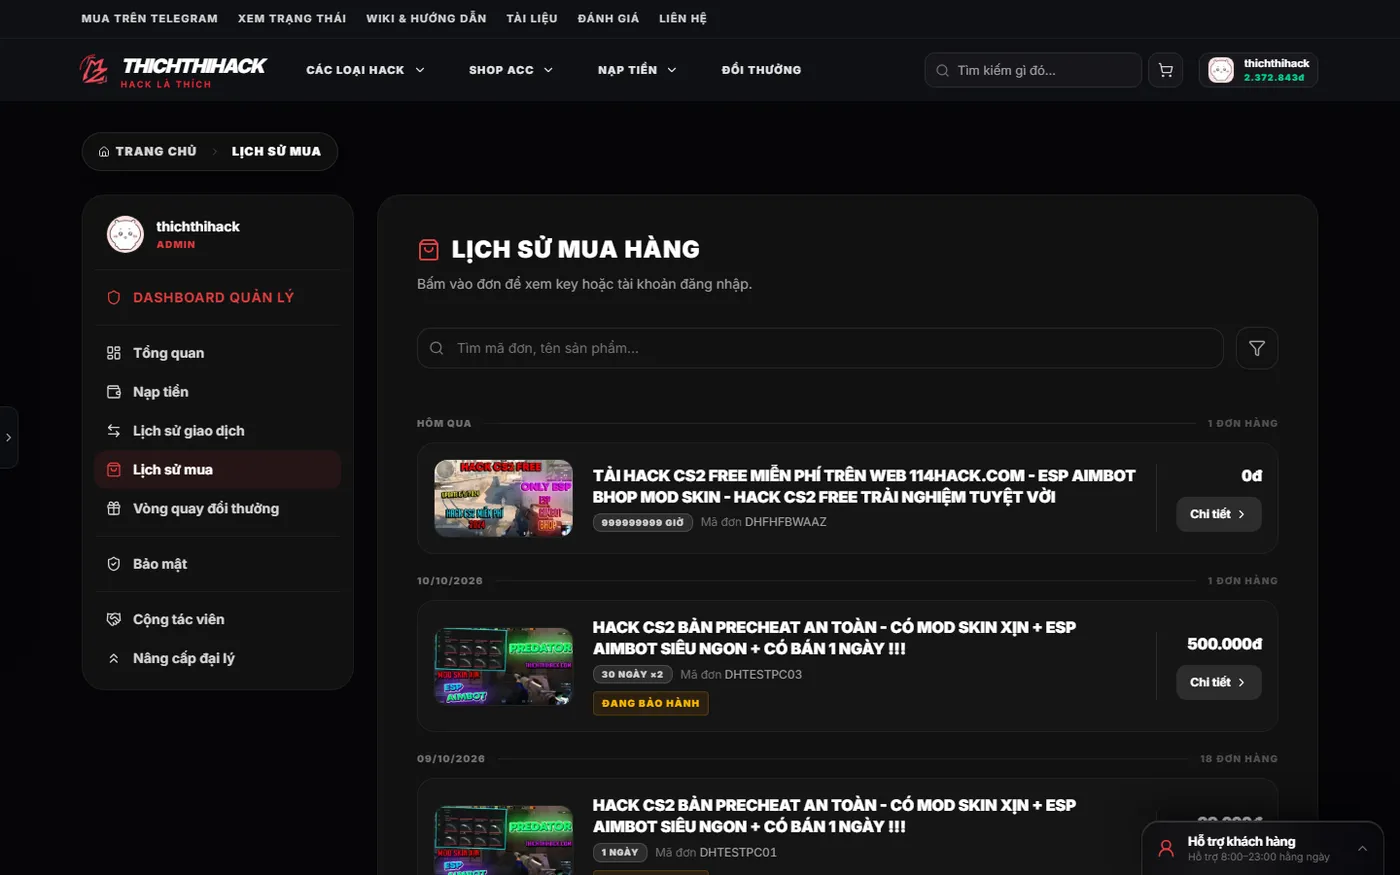
- Mua xong, vào Lịch sử mua, mở đơn: key nằm ngay trong đơn, bấm Link tải hack để tải loader và Tài liệu hướng dẫn để xem hướng dẫn riêng của bản đó.
Bước 4: chạy spoofer
- Giải nén vào một thư mục riêng, ví dụ
D:\spoof. Không để trong Downloads hay Desktop. - Chuột phải loader, chọn Run as administrator. Dán key vào ô key.
- Chọn Clean trước (nếu có), rồi Spoof. Chờ báo thành công, không tắt cửa sổ giữa chừng.
- Khởi động lại máy nếu spoofer yêu cầu. Spoofer tạm thời (temp) cần chạy lại sau mỗi lần khởi động, trước khi mở game.
Bước 5: kiểm tra
- Spoofer báo serial mới, hoặc mở Command Prompt gõ
wmic diskdrive get serialnumbervàwmic baseboard get serialnumber, so với lúc chưa spoof. - Vào game bằng acc mới. Không đăng nhập acc đã bị khoá trên máy vừa spoof.
- Nếu dùng kèm tool, spoof xong rồi mới nhập key tool. Nhập key trước sẽ bị khoá key vào định danh cũ, phải xin reset HWID, xem HWID là gì.
Lỗi thường gặp
- Loader mở không lên, hoặc biến mất sau khi giải nén: Defender đã xoá. Tắt Defender, thêm thư mục spoof vào Exclusions, tải lại.
- Spoof báo lỗi driver, lỗi "failed to load": Secure Boot hoặc Core Isolation còn bật. Kiểm tra lại bằng
msinfo32: Secure Boot State phải là Off. - Spoof thành công nhưng acc mới vẫn bị khoá: còn dấu vết (chưa cleaner, chưa xoá acc cũ, đăng nhập lại acc cũ). Làm lại Bước 2, nặng thì cài lại Windows.
- Mất mạng sau khi spoof: spoofer đổi MAC. Khởi động lại; vẫn mất thì vào Device Manager, Disable rồi Enable card mạng.
Dừng ngay và nhắn shop nếu spoofer báo lỗi liên quan tới ổ cứng hoặc mainboard mà bạn không hiểu. Spoofer vĩnh viễn ghi đè serial, làm sai có thể hỏng phần cứng.
Spoofer được bảo hành như tool trong thời hạn gói: gửi yêu cầu ngay trong đơn, xem quy trình bảo hành.